Aktualizacja PHP 8.5.11, 8.4.26, 8.3.35 i 8.2.34
PHP 8.5.11, 8.4.26, 8.3.35 i 8.2.34 z poprawkami bezpieczeństwa
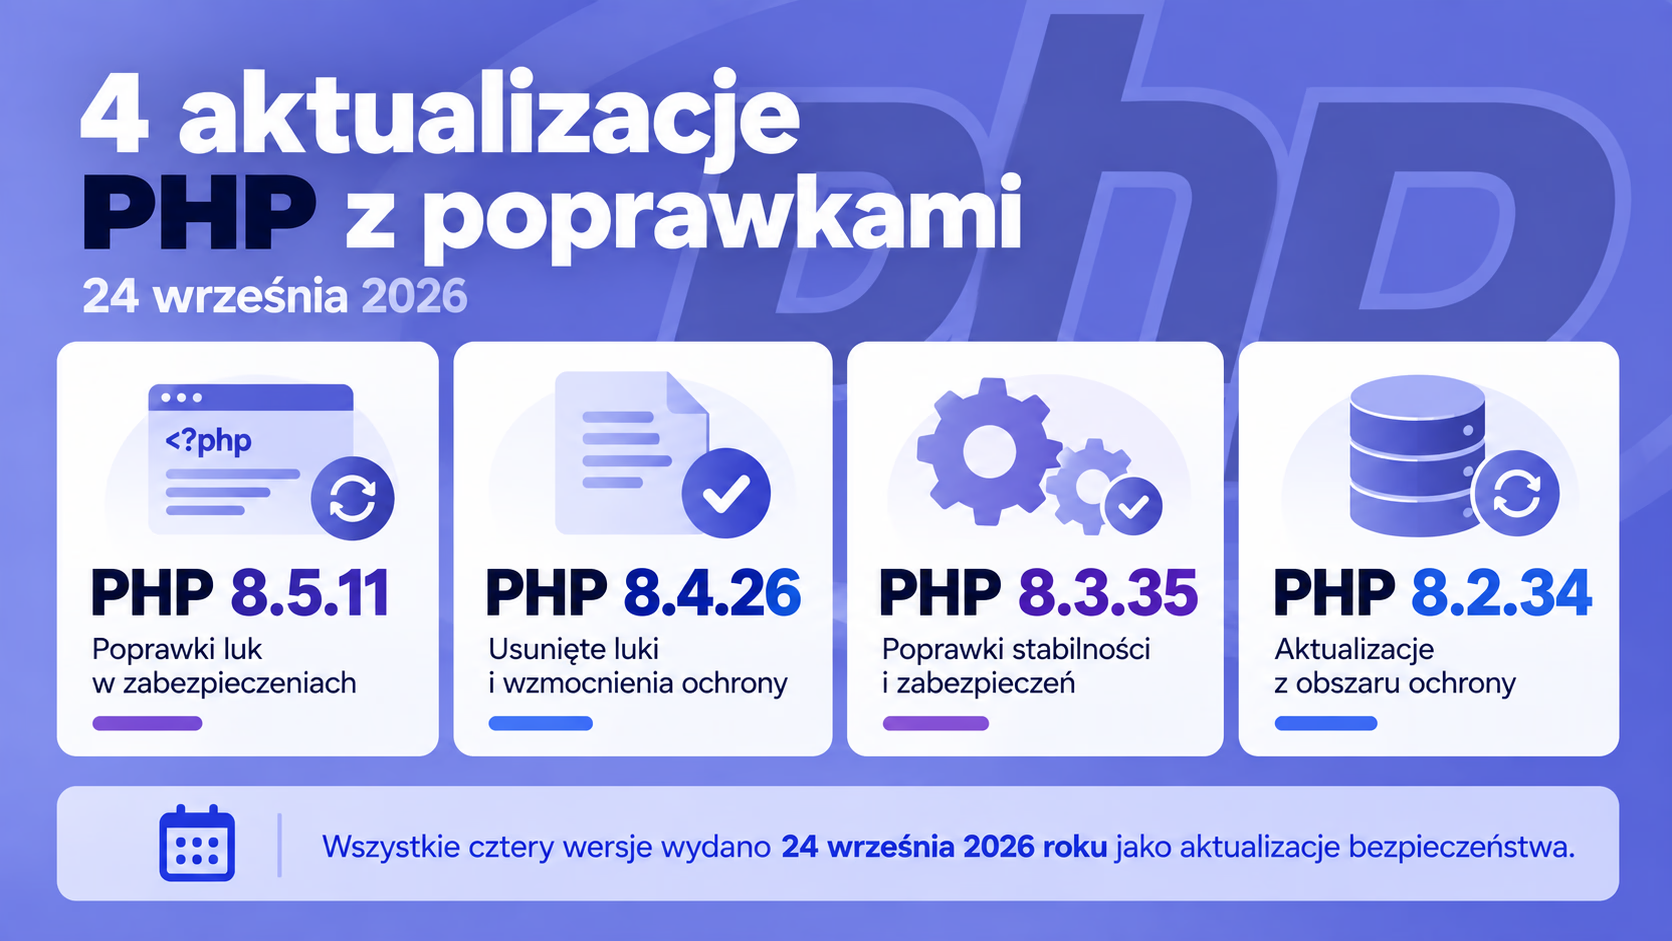
Aktualizacja PHP z 24 września 2026 roku objęła jednocześnie wszystkie cztery wspierane gałęzie języka. Udostępniono PHP 8.5.11, PHP 8.4.26, PHP 8.3.35 oraz PHP 8.2.34.
Każde z tych wydań zostało oficjalnie oznaczone jako aktualizacja bezpieczeństwa. Dlatego zespół PHP zaleca użytkownikom poszczególnych gałęzi przejście na nowe wersje.
Zakres poprawek jest szeroki. Obejmuje między innymi PHP-FPM, OpenSSL, SOAP, Phar, obsługę połączeń HTTP oraz mechanizmy wykorzystywane przy komunikacji z bazami danych.
Warto wiedzieć: tego samego dnia opublikowano także PHP 8.6 RC2. Jest to jednak wersja testowa, dlatego projekt PHP wyraźnie odradza jej używanie w środowisku produkcyjnym.
Cztery aktualizacje bezpieczeństwa PHP – 24 września 2026
Co obejmuje aktualizacja PHP z 24 września?
Na stronie projektu PHP wszystkie cztery wersje widnieją jako wydania bezpieczeństwa. Nie są więc dużymi aktualizacjami wprowadzającymi nową składnię lub zestaw funkcji.
Jeżeli chcesz poznać funkcjonalności całych gałęzi, opisaliśmy wcześniej między innymi nowości w PHP 8.5 oraz zmiany w PHP 8.4. Wrześniowa aktualizacja PHP ma jednak inny cel. Przede wszystkim usuwa wykryte błędy i podatności.
Aktualne wydania to:
- PHP 8.5.11 – najnowsze stabilne wydanie gałęzi PHP 8.5;
- W gałęzi PHP 8.4 aktualnym wydaniem jest PHP 8.4.26;
- Dla użytkowników PHP 8.3 przygotowano aktualizację bezpieczeństwa PHP 8.3.35;
- Najstarsza wspierana gałąź, PHP 8.2, otrzymała wydanie PHP 8.2.34.
Pełny zakres zmian dla każdej wersji znajduje się w oficjalnym changelogu PHP 8. Co istotne, lista obejmuje zarówno podatności, jak i zwykłe błędy dotyczące konkretnych rozszerzeń.
Najważniejsze poprawki bezpieczeństwa
Nie każda poprawka będzie bezpośrednio dotyczyć typowej strony WordPress. Część problemów wymaga określonej konfiguracji, rozszerzenia albo konkretnego sposobu wykorzystania PHP.
Mimo to nie warto ignorować wydania. Administrator zwykle nie ma pewności, które ścieżki wykonania wykorzystują wszystkie motywy, wtyczki, moduły oraz zewnętrzne integracje.
SOAP i możliwość wywołania awarii procesu PHP
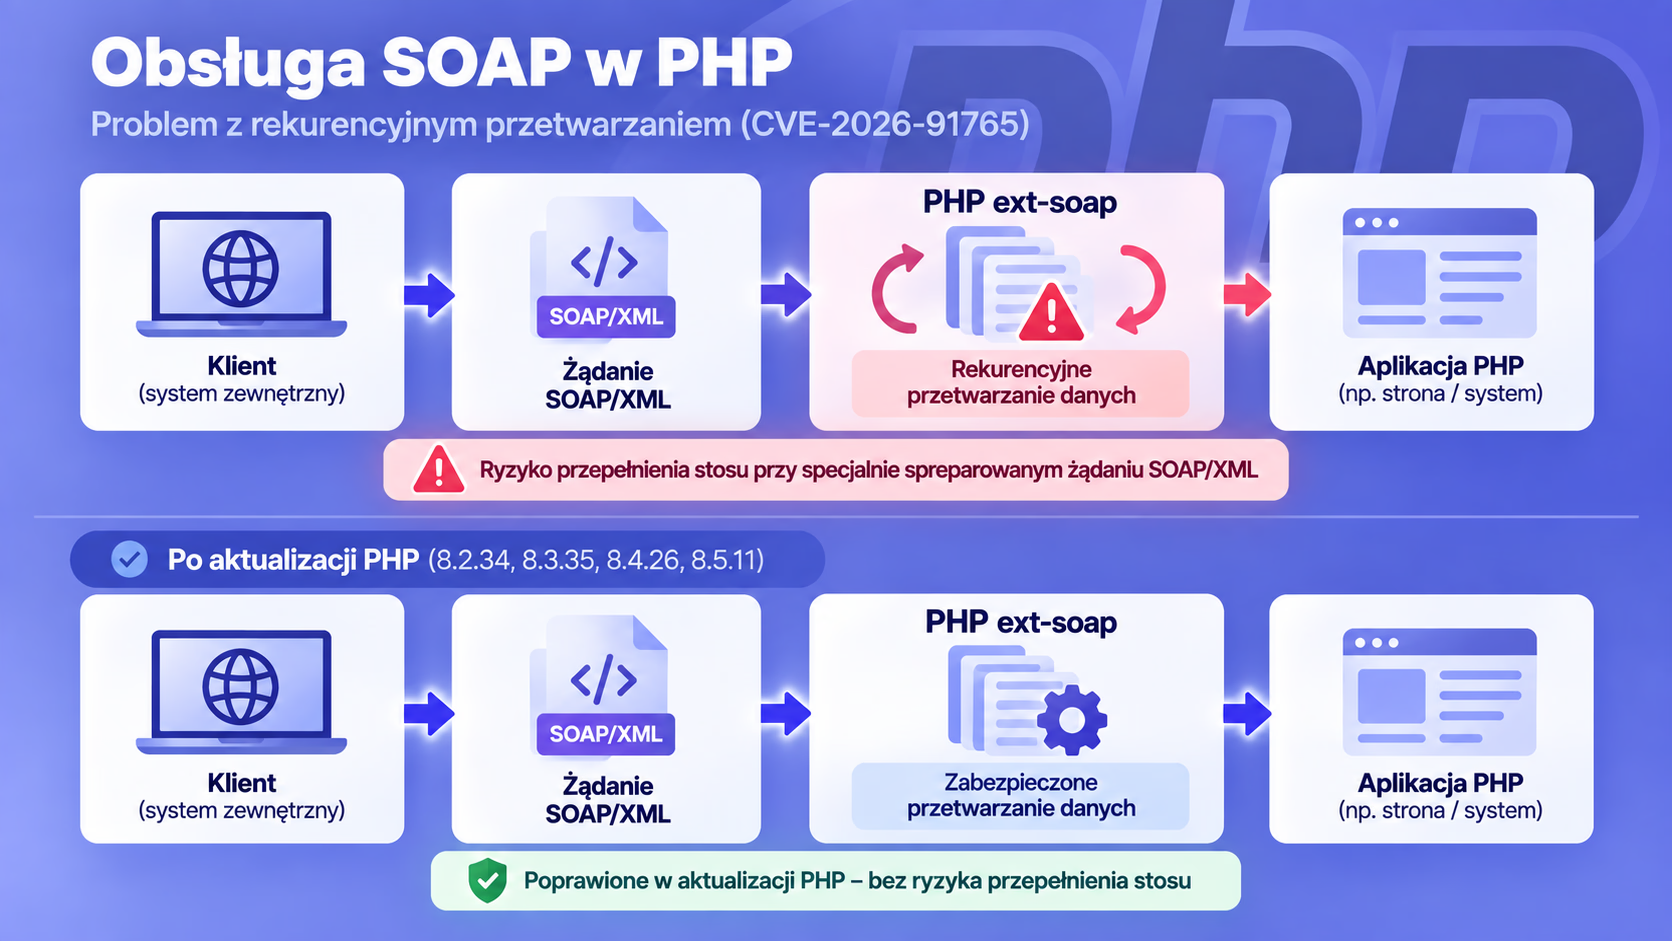
Jedną z istotniejszych zmian jest poprawka CVE-2026-91765. Problem występował w serwerowej obsłudze SOAP i wynikał z nieograniczonej rekurencji podczas przetwarzania struktury XML.
Odpowiednio przygotowane dane mogły doprowadzić do przepełnienia stosu i awarii procesu obsługującego żądanie. Oficjalne advisory klasyfikuje ten problem jako podatność o wysokiej wadze.
Ponadto poprawiono CVE-2025-14181. Dotyczy ono błędu całkowitoliczbowego podczas przetwarzania komunikacji HTTP przez rozszerzenie SOAP.
SOAP nie jest dziś podstawowym mechanizmem każdej strony internetowej. Nadal wykorzystują go jednak niektóre systemy ERP, integracje płatnicze, usługi biznesowe i starsze API.
Dlatego aktualizacja PHP ma znaczenie również dla aplikacji, które wykorzystują takie integracje poza główną częścią strony.
SOAP w PHP – rekurencyjne przetwarzanie i poprawka bezpieczeństwa
Przekierowania HTTP bez niepotrzebnego przekazywania danych logowania
CVE-2026-91766 dotyczy wbudowanego w PHP mechanizmu obsługi strumieni HTTP. Problem mógł wystąpić podczas automatycznego podążania za przekierowaniem do innego źródła.
W określonej konfiguracji nagłówki zawierające dane uwierzytelniające mogły zostać przesłane dalej. Chodzi między innymi o nagłówki Authorization, Cookie i Proxy-Authorization.
W praktyce ma to znaczenie dla aplikacji pobierających zasoby lub komunikujących się z API poprzez funkcje i strumienie PHP. Po poprawce dane uwierzytelniające nie powinny być przekazywane przy zmianie źródła żądania.
Z kolei CVE-2026-93682 dotyczył odczytu poza zakresem pamięci podczas obsługi przekierowania z pustym nagłówkiem Location.
OpenSSL i weryfikacja nazwy serwera
Dwie poprawki dotyczą rozszerzenia OpenSSL. To ważny obszar, ponieważ PHP wykorzystuje TLS podczas wielu połączeń wychodzących.
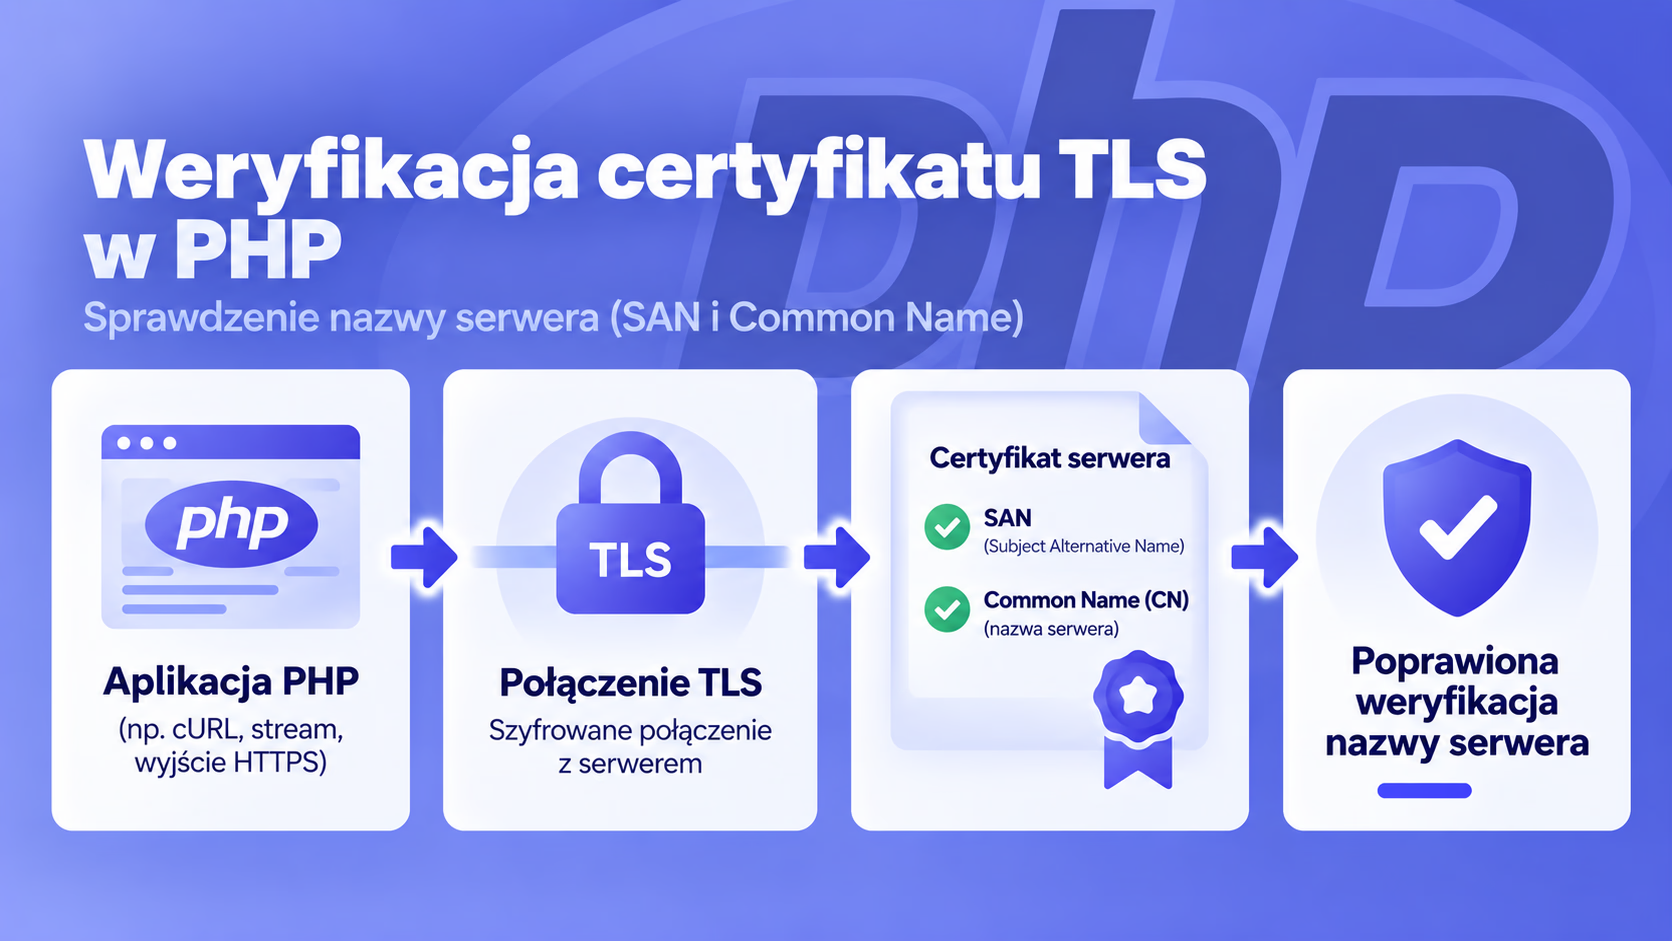
CVE-2026-91769 dotyczyło weryfikacji nazwy serwera w certyfikacie. W określonych warunkach PHP mogło po niedopasowaniu pola SAN przejść do sprawdzania starszego pola Common Name.
Dodatkowo naprawiono CVE-2026-91767. Błąd w obsłudze przygotowanej nazwy wieloznacznej w certyfikacie mógł doprowadzić do przepełnienia bufora na stercie.
Nie są to poprawki samego certyfikatu SSL zainstalowanego na stronie. Dotyczą natomiast kodu PHP, który nawiązuje szyfrowane połączenia z innymi serwerami.
Weryfikacja certyfikatu TLS w PHP
PHP-FPM i kontrola dostępu przez IPv6
CVE-2026-91768 dotyczy PHP-FPM oraz ustawienia listen.allowed_clients. Mechanizm ten może ograniczać adresy uprawnione do łączenia się z FastCGI.
Błąd polegał na częściowym porównywaniu adresów IPv6. W konsekwencji określone adresy mogły zostać potraktowane jako dozwolone, mimo że nie powinny przejść kontroli.
Nie każda instalacja PHP-FPM będzie podatna w praktyce. Znaczenie ma konfiguracja sieci i sposób udostępnienia procesu FastCGI. Jednak dla administratorów VPS i serwerów dedykowanych jest to kolejny argument za szybką instalacją poprawki.
Archiwa Phar i nieprawidłowe wpisy TAR
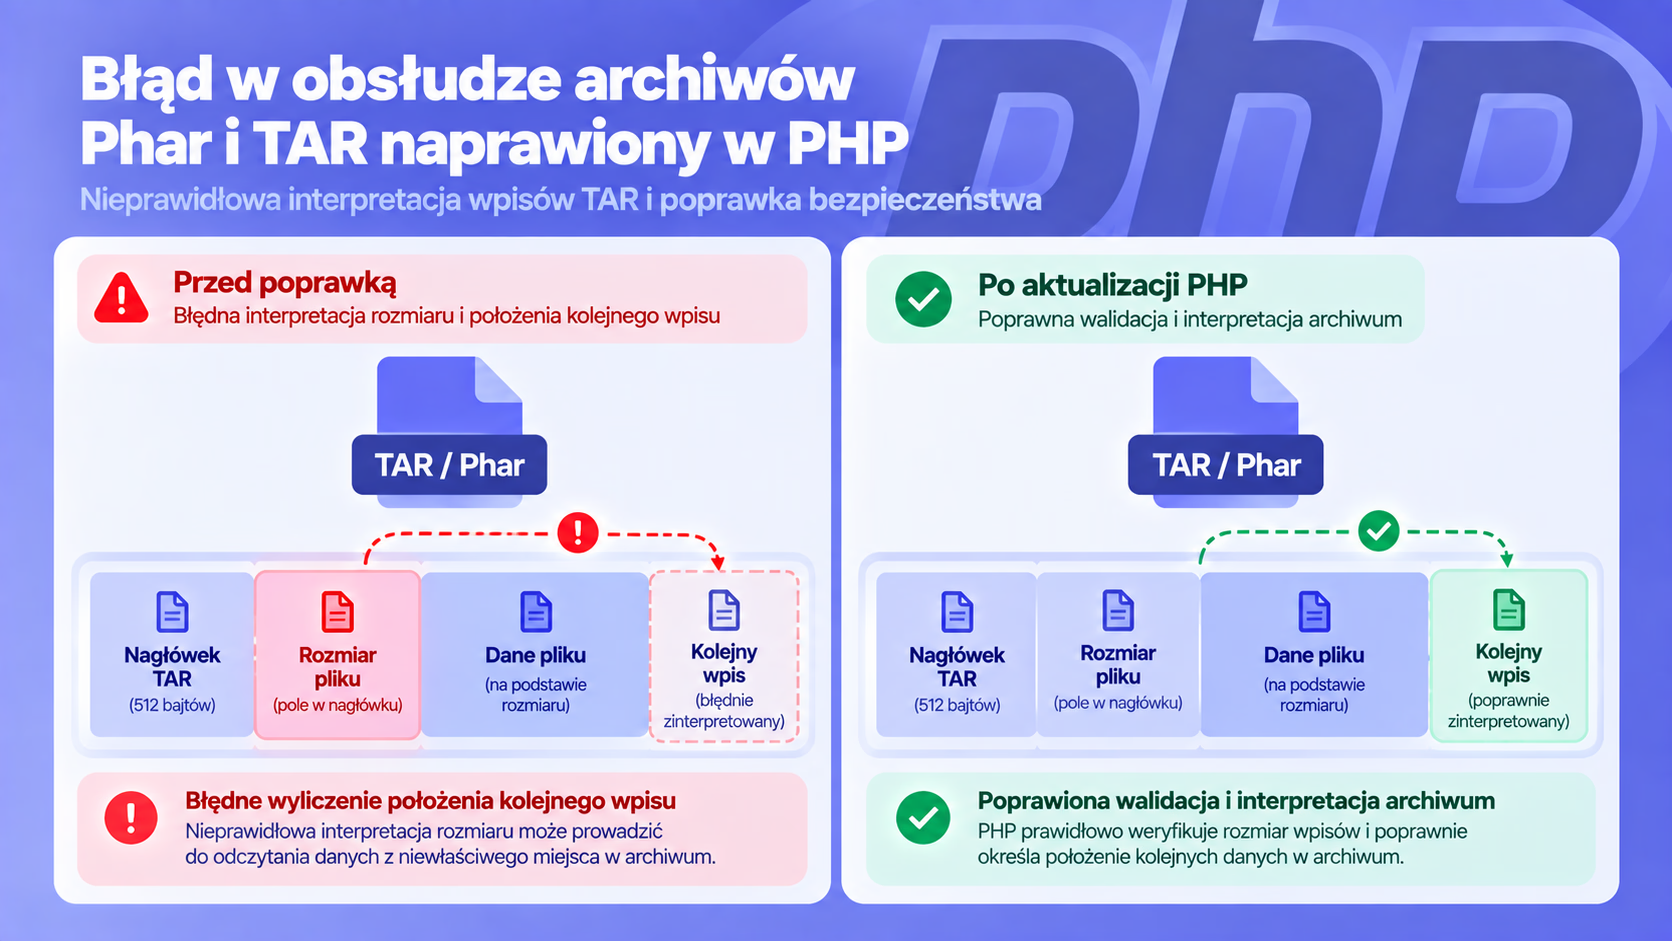
CVE-2026-6103 znajduje się w rozszerzeniu Phar. Problem wynikał z przepełnienia liczby podczas interpretowania rozmiaru pliku zapisanego w nagłówku archiwum TAR.
Specjalnie skonstruowane archiwum mogło przez to spowodować błędne wyliczenie położenia kolejnego wpisu. Następnie PHP mogło potraktować dane kontrolowane przez autora archiwum jako prawidłowy kolejny element.
Poprawka jest szczególnie istotna wszędzie tam, gdzie aplikacja analizuje lub rozpakowuje archiwa pochodzące z zewnętrznego źródła.
Phar i TAR w PHP – poprawka obsługi archiwów
Pozostałe poprawki bezpieczeństwa
Lista zmian jest dłuższa. Oficjalny changelog wymienia również poprawki w innych elementach PHP:
- MySQLnd – naprawiono możliwość odczytów poza zakresem podczas przetwarzania określonych pakietów protokołu;
- filtry strumieniowe – poprawiono odczyt poza zakresem w filtrach konwersji przy nietypowych danych wejściowych;
- Windows – poprawiono walidację zastrzeżonych nazw urządzeń przed operacjami na plikach i strumieniach;
- Filter – skorygowano zachowanie
FILTER_SANITIZE_ENCODEDdla wartości bajtu0xFF.
Oprócz bezpieczeństwa nowsze gałęzie otrzymały również szereg zwykłych poprawek. Dotyczą między innymi DOM, OPcache, baz danych, ZIP, SimpleXML i obsługi pamięci.
Jak długo wspierane są PHP 8.2, 8.3, 8.4 i 8.5?
Sam numer najnowszej poprawki nie powinien być jedynym kryterium wyboru PHP. Równie ważny jest etap cyklu życia konkretnej gałęzi.
Według aktualnego harmonogramu wsparcia PHP sytuacja wygląda następująco:
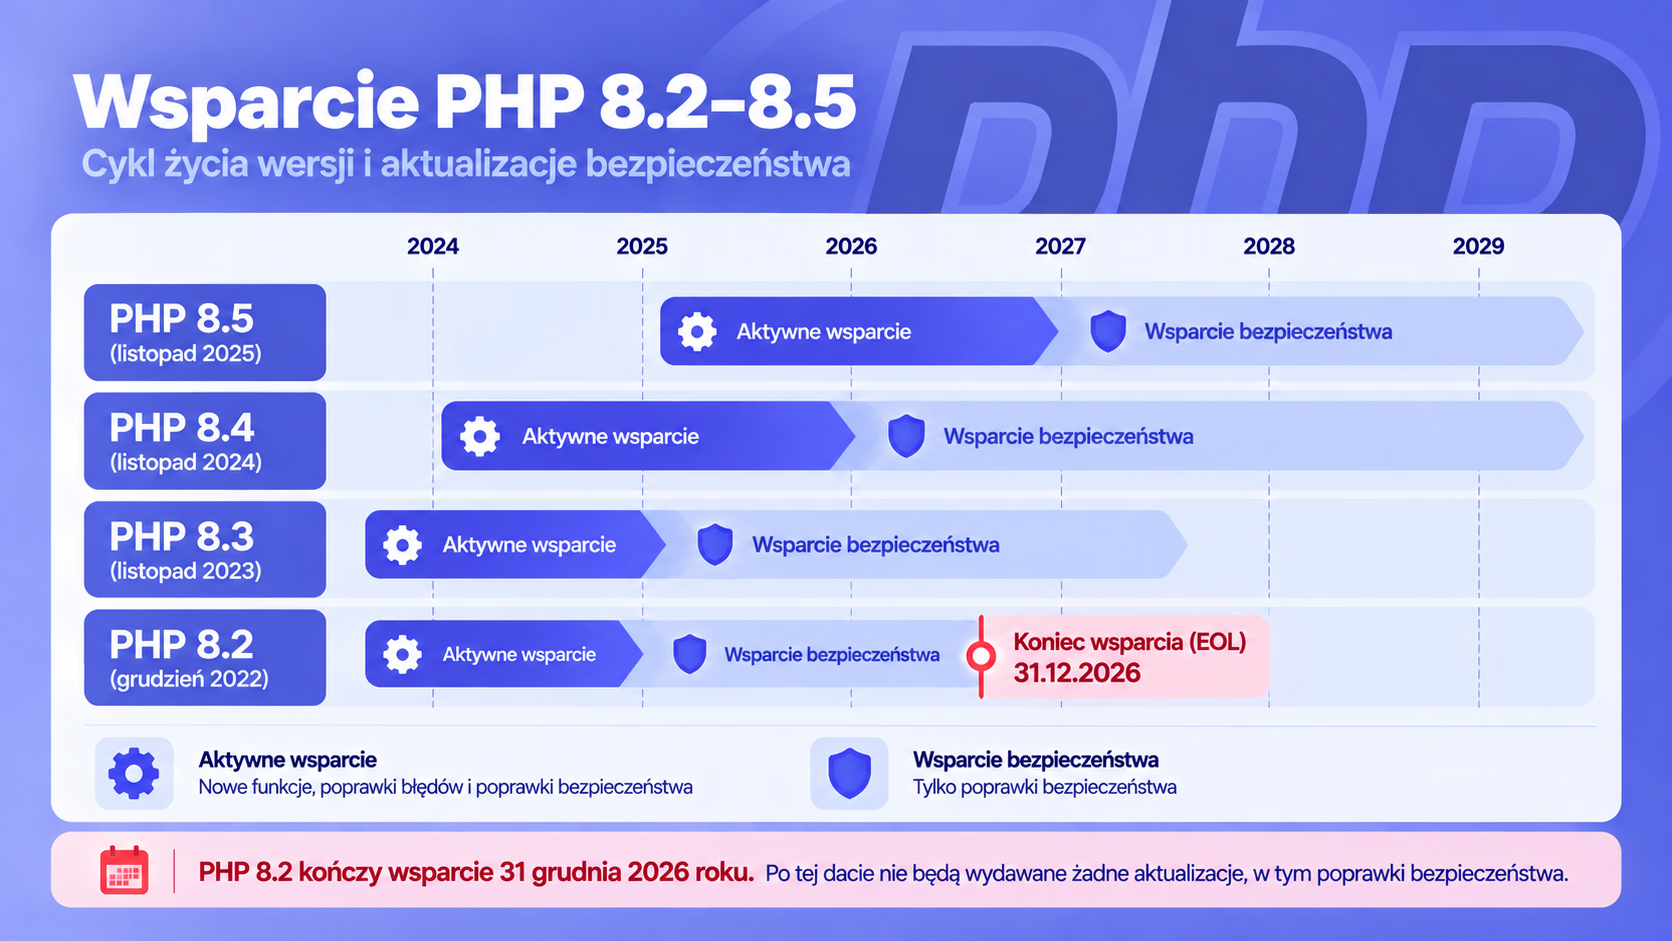
- PHP 8.5 pozostaje w aktywnym wsparciu do 31 grudnia 2027 roku, a poprawki bezpieczeństwa otrzyma do końca 2029 roku;
- W przypadku PHP 8.4 aktywne wsparcie potrwa do 31 grudnia 2026 roku, natomiast wsparcie bezpieczeństwa do końca 2028 roku;
- Gałąź PHP 8.3 znajduje się już w okresie wsparcia bezpieczeństwa, który kończy się 31 grudnia 2027 roku;
- Najkrócej wspierane PHP 8.2 również otrzymuje już tylko poprawki bezpieczeństwa, a cały cykl wsparcia kończy się 31 grudnia 2026 roku.
Szczególnie istotna jest ostatnia pozycja. PHP 8.2 pozostaje obecnie wspierane, ale do jego EOL zostało niewiele ponad trzy miesiące.
Dlatego instalacja PHP 8.2.34 nadal ma sens jako natychmiastowa poprawka dla środowiska działającego na 8.2. Nie powinna jednak zastępować planu migracji do nowszej gałęzi.
Wsparcie PHP 8.2–8.5 i koniec wsparcia PHP 8.2
Czy aktualizacja PHP oznacza przejście od razu na PHP 8.5?
Nie zawsze. Trzeba rozdzielić dwie różne operacje.
Przejście z PHP 8.4.25 na 8.4.26 jest aktualizacją w obrębie tej samej gałęzi. Natomiast zmiana z PHP 8.2 na 8.5 oznacza przejście między trzema generacjami języka.
W drugim przypadku trzeba sprawdzić zgodność systemu CMS, wtyczek, modułów, motywu oraz własnego kodu. Im starsza aplikacja, tym większe znaczenie ma etap testowy.
WordPress i WooCommerce
WordPress.org zaleca obecnie PHP 8.3 lub nowsze. Dlatego właściciel WordPressa działającego na PHP 8.2 może wykorzystać wrześniową aktualizację jako dobry moment do zaplanowania przejścia na nowszą gałąź.
Nie należy jednak wykonywać tego bez sprawdzenia wtyczek i motywu. WordPress może obsługiwać nową wersję PHP, podczas gdy jeden ze starszych dodatków nadal korzysta z usuniętych lub zmienionych elementów języka.
Dokumentacja WooCommerce również rekomenduje PHP 8.3 lub nowsze. Jednocześnie aktualna dokumentacja serwerowa wskazuje przetestowanie WooCommerce do PHP 8.4. W sklepie szczególnie warto więc zweryfikować bramki płatnicze i inne integracje.
PrestaShop
W PrestaShop wersję PHP trzeba dobrać do konkretnego wydania sklepu. Oficjalna tabela kompatybilności dla PrestaShop 9 pokazuje istotną różnicę między wersjami systemu.
PrestaShop 9.0 wspiera PHP od 8.1 do 8.4. PHP 8.5 nie jest dla tej wersji oznaczone jako obsługiwane. Z kolei dla PrestaShop 9.1 PHP 8.5 jest wersją rekomendowaną.
W praktyce aktualizacja bezpieczeństwa nie oznacza więc automatycznie, że każdy sklep powinien od razu przejść na PHP 8.5. Najpierw trzeba sprawdzić zgodność konkretnego CMS i modułów.
Jak bezpiecznie wdrożyć aktualizację PHP?
Najprostszy scenariusz dotyczy instalacji najnowszej poprawki w używanej już gałęzi. Mimo to warto zachować podstawową procedurę bezpieczeństwa.
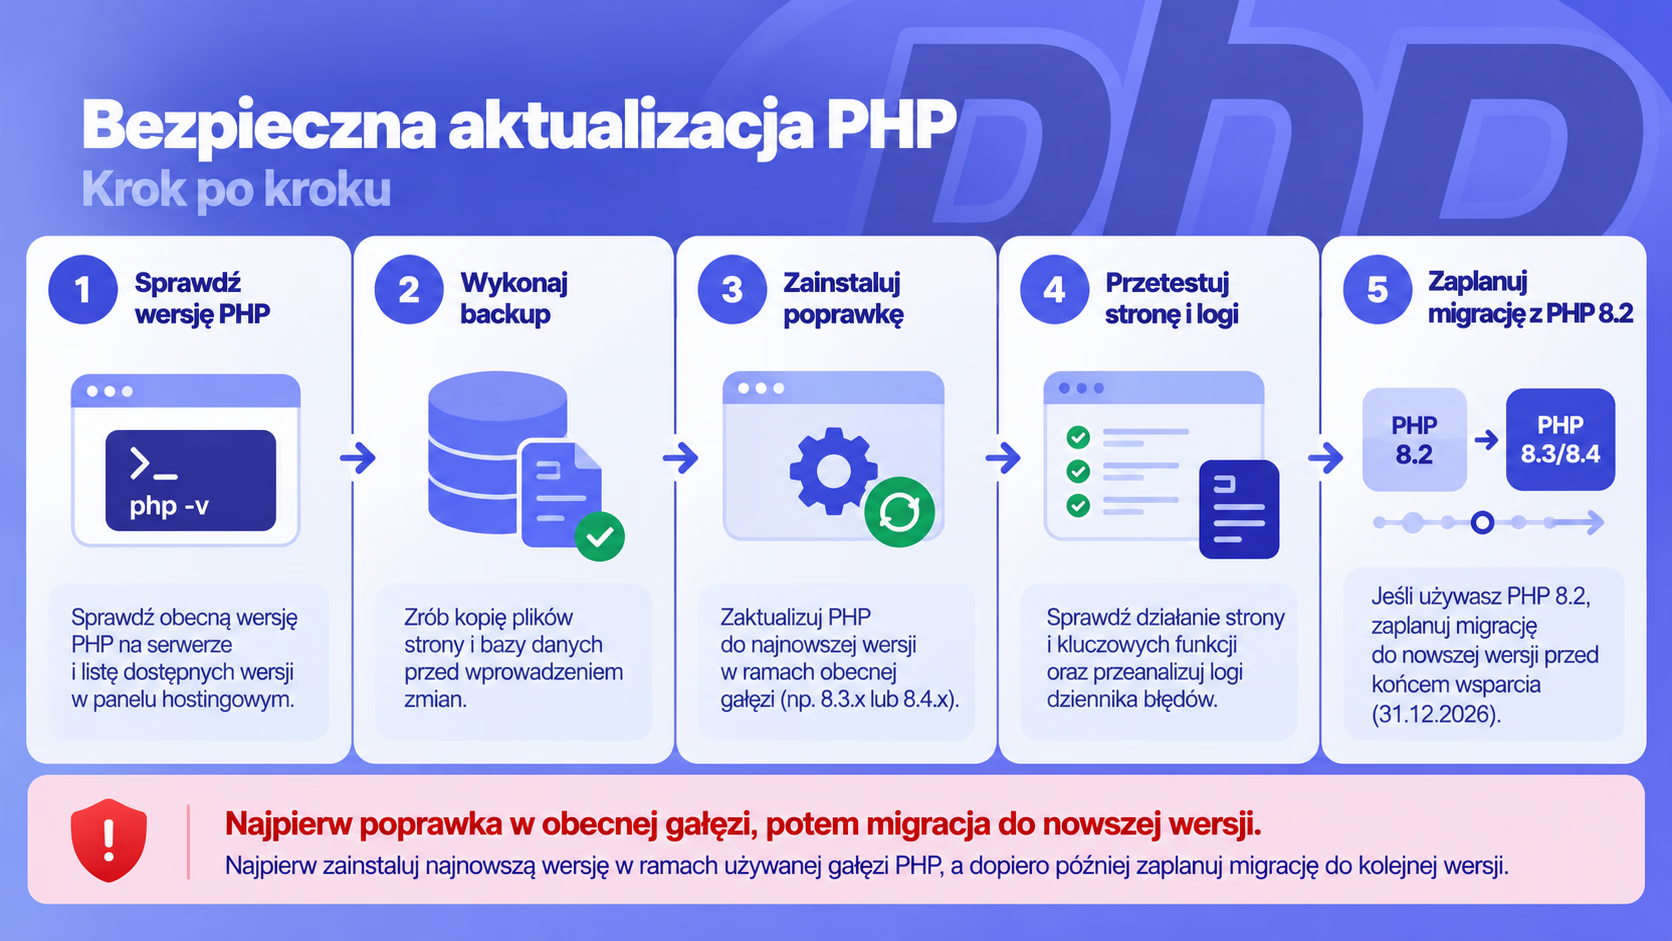
1. Sprawdź aktualną wersję
Najpierw ustal, jaka wersja PHP rzeczywiście obsługuje stronę. Informację można znaleźć w panelu hostingowym, panelu administracyjnym CMS albo bezpośrednio po stronie serwera.
Administrator VPS może wykorzystać polecenie php -v. Trzeba jednak pamiętać, że wersja CLI nie zawsze musi być identyczna z wersją używaną przez serwer WWW.
2. Wykonaj kopię zapasową
Przed zmianą środowiska warto mieć aktualną kopię plików i bazy danych. Backup jest szczególnie ważny przy przejściu na inną gałąź PHP.
Sama zmiana PHP nie modyfikuje bezpośrednio danych strony. Może jednak ujawnić niezgodność kodu, która uniemożliwi poprawne uruchomienie aplikacji.
3. Najpierw zainstaluj poprawkę w obecnej gałęzi
Jeżeli korzystasz na przykład z PHP 8.4.25, naturalnym pierwszym krokiem jest PHP 8.4.26. Analogicznie użytkownik PHP 8.3 powinien przejść na 8.3.35.
Dzięki temu można szybko zamknąć znane podatności. Osobno warto później zaplanować migrację między PHP 8.2, 8.3, 8.4 i 8.5.
4. Sprawdź stronę po aktualizacji
Po zmianie warto przetestować najważniejsze funkcje aplikacji. W sklepie będą to przede wszystkim koszyk, płatność, logowanie, integracje i panel administracyjny.
Dodatkowo trzeba sprawdzić logi PHP. Ostrzeżenia i błędy mogą ujawnić kod, który wymaga dostosowania do nowszej wersji.
5. Zaplanuj migrację z PHP 8.2
Użytkownicy PHP 8.2 mają dodatkowe zadanie. Po instalacji 8.2.34 powinni rozpocząć przygotowania do nowszej gałęzi przed 31 grudnia 2026 roku.
Po tej dacie projekt PHP przestanie publikować dla 8.2 oficjalne poprawki bezpieczeństwa. Dalsze pozostawanie na tej wersji będzie więc stopniowo zwiększać ryzyko.
W rezultacie aktualizacja PHP 8.2.34 powinna być traktowana jako bieżąca poprawka bezpieczeństwa, a nie długoterminowe rozwiązanie problemu.
Bezpieczna aktualizacja PHP – 5 kroków
Co aktualizacja PHP oznacza dla hostingu?
PHP jest elementem środowiska serwerowego. Dlatego sposób aktualizacji zależy od rodzaju używanej usługi.
Na hostingu współdzielonym instalacją nowych kompilacji zajmuje się operator. Użytkownik może natomiast mieć możliwość wyboru gałęzi PHP dla swojej domeny.
W przypadku samodzielnie zarządzanego VPS lub serwera dedykowanego odpowiedzialność przechodzi na administratora. Trzeba wtedy zaktualizować odpowiednie pakiety oraz zadbać o ponowne uruchomienie potrzebnych usług.
Co istotne, wrześniowe wydania nie zostały przedstawione jako aktualizacje wydajnościowe. Nie ma więc podstaw, aby oczekiwać po nich automatycznego przyspieszenia strony.
Ich znaczenie dotyczy przede wszystkim bezpieczeństwa i stabilności. Poprawki w PHP-FPM, OpenSSL, HTTP, SOAP czy obsłudze pamięci mogą ograniczyć ryzyko awarii i nieprawidłowego przetwarzania danych.
Jednocześnie w środowisku hostingowym warto zwrócić uwagę na dostępność wspieranych gałęzi. Jeżeli usługa pozwala korzystać wyłącznie ze starego PHP, utrudnia to bezpieczne utrzymywanie strony.
Podsumowanie
PHP 8.5.11, 8.4.26, 8.3.35 i 8.2.34 to ważne wydania bezpieczeństwa. Wszystkie pojawiły się 24 września 2026 roku, a projekt PHP zaleca aktualizację użytkownikom każdej z tych gałęzi.
Najrozsądniejszym pierwszym krokiem jest instalacja najnowszej poprawki dla używanego obecnie PHP. Z kolei migrację do nowszej gałęzi warto potraktować jako osobne zadanie i wcześniej sprawdzić kompatybilność aplikacji.
Użytkownicy PHP 8.2 powinni zwrócić na ten temat szczególną uwagę. Ta gałąź osiągnie koniec oficjalnego wsparcia już 31 grudnia 2026 roku.
Ta aktualizacja PHP jest więc dobrym momentem nie tylko na instalację poprawek. Warto również sprawdzić, czy używana wersja nadal ma wystarczająco długi okres wsparcia.
Jeżeli obecny hosting utrudnia korzystanie ze wspieranych wersji PHP lub bezpieczne testowanie zmian, warto również sprawdzić dostępne warianty hostingu JCHOST i dobrać środowisko do używanego CMS lub sklepu.
Odbieramy telefony, odpisujemy na maile, nie ukrywamy kosztów, a dodatkowo oferujemy najszybsze pakiety hostingowe na rynku. Uważasz, że to zwroty marketingowe? Sprawdź sam/a!
Jeśli nie będziesz zadowolony/a, zwrócimy Ci pieniądze.
Twoje strony i sklepy przeniesiemy za darmo!
Jeżeli masz jakiekolwiek pytania, skontaktuj się z nami! Kliknij tutaj.
Chcesz dowiedzieć się o nas trochę więcej? Przejdź na stronę JCHost.pl.