Elementor Pro CVE-2026-32475: 84% stron bez aktualizacji
Aktualizacja wtyczki pojawia się w panelu WordPressa. Strona działa, formularz wysyła wiadomości, sklep przyjmuje zamówienia, więc łatwo pomyśleć: zaktualizuję później. Przypadek podatności CVE-2026-32475 w Elementor Pro dobrze pokazuje, dlaczego takie odkładanie aktualizacji może być ryzykowne.
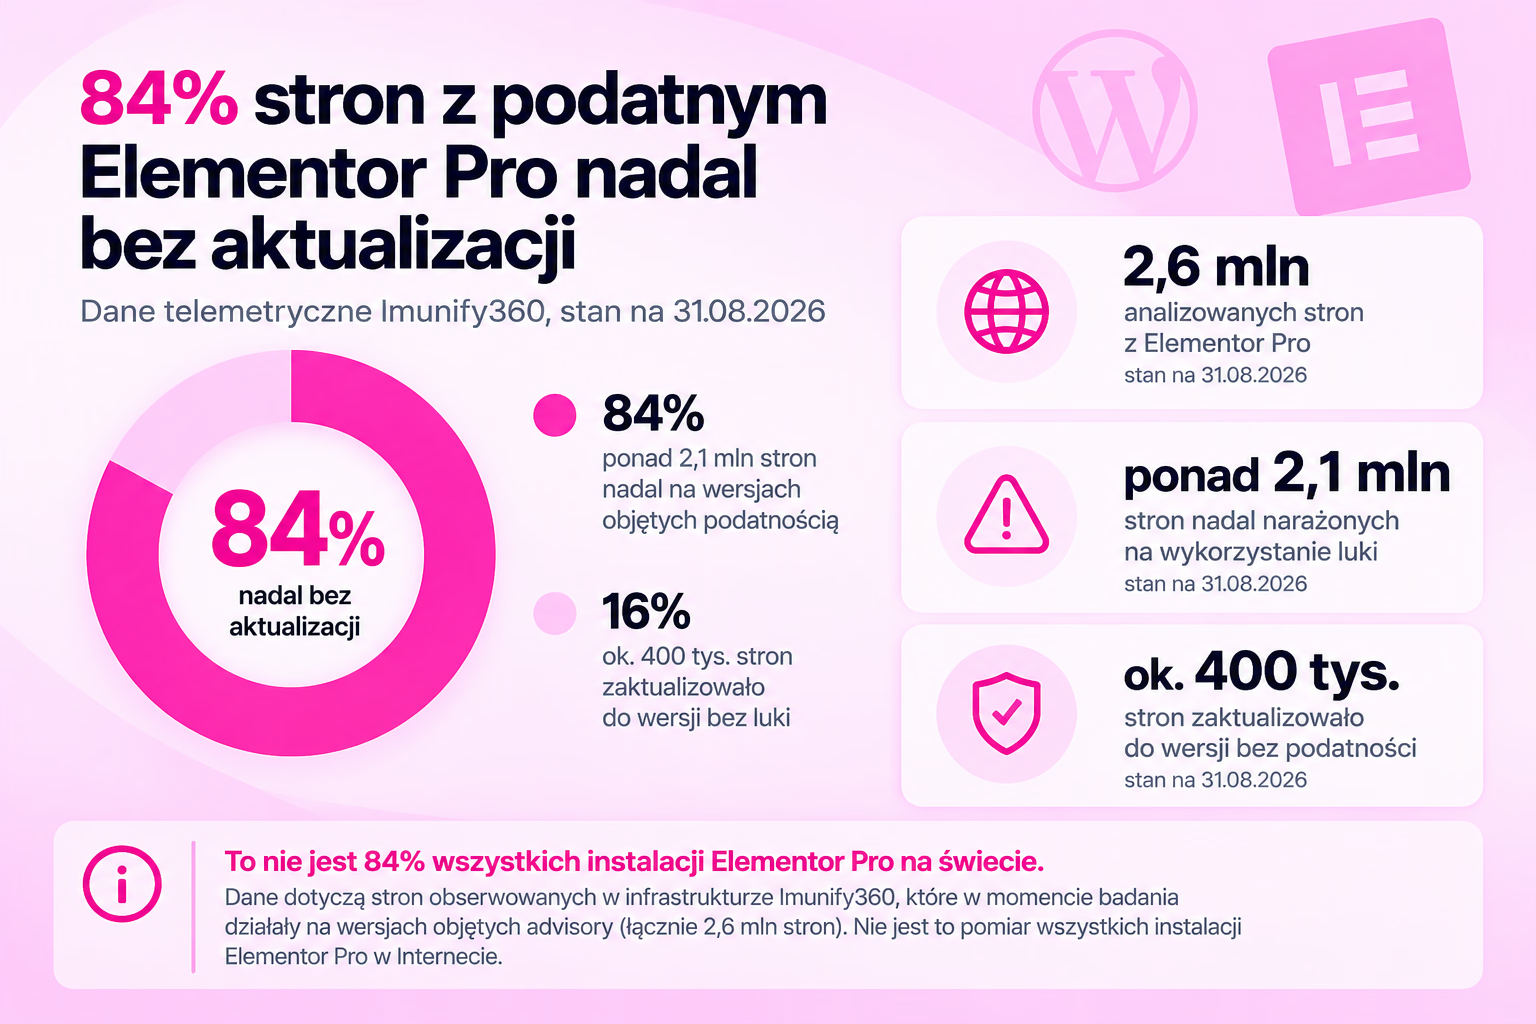
19 sierpnia 2026 roku publicznie ujawniono poważną lukę w Elementor Pro. Tego samego dnia dostępna była już poprawiona wersja wtyczki. Próby wykorzystania podatności pojawiły się niemal natychmiast. Mimo to, według danych telemetrycznych Imunify360, pod koniec sierpnia około 84% obserwowanych przez ich sieć stron, które w momencie ujawnienia problemu działały na wersjach objętych ostrzeżeniem, nadal nie przeszło na wersję wolną od tej podatności.
To nie jest historia wyłącznie o Elementorze. To dobry przykład znacznie szerszego problemu: aktualizacje WordPressa często traktujemy jako konserwację, którą można odłożyć na spokojniejszy dzień. Tymczasem część z nich zamyka rzeczywiste luki bezpieczeństwa, a automatyczne skanowanie Internetu sprawia, że przestępcy nie muszą nawet wiedzieć, kim jest właściciel konkretnej strony.

Co właściwie wydarzyło się z Elementor Pro?
Elementor Pro jest płatnym rozszerzeniem popularnego kreatora stron Elementor. Jedną z jego funkcji jest moduł formularzy, który może pozwalać użytkownikowi na przesyłanie plików, na przykład CV, zdjęcia, dokumentu czy załącznika do zgłoszenia.
W wersjach Elementor Pro do 4.2.1 włącznie odkryto błąd w sposobie sprawdzania plików przesyłanych przez formularz. W określonej konfiguracji formularza możliwe było obejście kontroli rozszerzenia pliku i przesłanie na serwer pliku, który normalnie powinien zostać odrzucony.
Podatność otrzymała oznaczenie CVE-2026-32475. Nie dotyczyła automatycznie każdej strony używającej Elementora. Do jej wykorzystania potrzebna była opublikowana strona z formularzem Elementor Pro zawierającym pole przesyłania pliku, które nie było oznaczone jako wymagane.
To istotne zastrzeżenie, ale nie zmienia powagi problemu. Taki formularz nie jest przecież egzotyczną konfiguracją. Może służyć do przesłania CV, zdjęcia produktu, dokumentu do wyceny czy załącznika do zgłoszenia.
Co umożliwiała podatność?
W odpowiednio przygotowanym żądaniu osoba atakująca mogła ominąć część mechanizmu weryfikującego typ przesyłanego pliku. W efekcie na serwer mógł trafić między innymi plik PHP zapisany w publicznie dostępnej części katalogu strony.
Jeżeli taki plik mógł zostać następnie uruchomiony przez serwer WWW, konsekwencją mogło być zdalne wykonanie kodu, czyli RCE. Mówiąc prościej: osoba bez konta w WordPressie mogła w określonych warunkach uzyskać możliwość wykonywania własnych poleceń na serwerze w kontekście zaatakowanej strony.
Producent usunął problem w Elementor Pro 4.2.2, wydanym 19 sierpnia 2026 roku. Obecnie oczywiście nie należy instalować specjalnie tej wersji, jeśli dostępna jest nowsza. Właściwym działaniem jest aktualizacja do najnowszej zgodnej wersji Elementor Pro, przy czym 4.2.2 jest pierwszą wersją zawierającą poprawkę dla tej konkretnej podatności.
Poprawka była dostępna. Atakujący też nie czekali
Najciekawsza część tej historii zaczyna się po publikacji poprawki.
Imunify360 poinformował, że 20 sierpnia, czyli dzień po publicznym ujawnieniu podatności, w chronionej przez siebie infrastrukturze pojawiły się żądania pasujące do charakterystycznego sposobu wykorzystania CVE-2026-32475. Do 31 sierpnia firma zarejestrowała około 757 tysięcy takich żądań. Największy ruch przypadł na 25 sierpnia.
Niezależne dane Wordfence również wskazują na rzeczywiste zainteresowanie luką ze strony atakujących. Firma poinformowała o ponad 190 tysiącach zablokowanych prób wykorzystania podatności i podała, że ataki zaczęły pojawiać się już w dniu publicznego ujawnienia problemu.
Warto prawidłowo interpretować te liczby. Setki tysięcy zarejestrowanych żądań lub zablokowanych prób nie oznaczają setek tysięcy skutecznie przejętych stron. Pokazują jednak coś innego: po ujawnieniu atrakcyjnej luki w popularnym oprogramowaniu automatyczne próby jej wykorzystania mogą ruszyć bardzo szybko i na dużą skalę.
Skąd wzięło się 84% niezałatanych instalacji?
Ta liczba pochodzi bezpośrednio z danych Imunify360, a nie z ankiety przeprowadzonej wśród właścicieli stron.
20 sierpnia firma obserwowała w swojej sieci około 2,6 miliona stron działających na wersjach Elementor Pro, które advisory wskazywało jako objęte podatnością. Do 31 sierpnia liczba instalacji działających na poprawionej wersji znacząco wzrosła, ale ponad 2,1 miliona stron z początkowej grupy nadal nie przeszło na wydanie znajdujące się poza zakresem podatności.
Stąd wartość około 84%.
Nie należy więc interpretować jej jako stwierdzenia, że 84% wszystkich stron korzystających z Elementor Pro na świecie było w tym momencie możliwe do skutecznego zaatakowania. Dane dotyczą konkretnej infrastruktury obserwowanej przez Imunify360, a samo wykorzystanie CVE-2026-32475 wymagało dodatkowo określonej konfiguracji formularza.
Mimo tych zastrzeżeń skala opóźnienia w instalowaniu dostępnej poprawki jest bardzo wymowna.
Dlaczego popularne wtyczki WordPressa są atrakcyjnym celem?
Atakujący nie muszą wybierać ręcznie pojedynczych firm. Znacznie bardziej opłacalne jest znalezienie podatności w komponencie zainstalowanym na bardzo wielu stronach, a następnie automatyczne wyszukiwanie podatnych instalacji.
Popularna wtyczka tworzy efekt skali. Jeden błąd może potencjalnie występować na setkach tysięcy lub milionach serwisów. Po opublikowaniu szczegółów podatności albo przygotowaniu sposobu jej wykorzystania można uruchomić skanowanie dużej liczby stron bez szczególnego zainteresowania tym, kto jest ich właścicielem.
Dlatego niewielka strona firmowa nie jest z definicji nieatrakcyjnym celem. W wielu zautomatyzowanych kampaniach nikt nie analizuje wielkości firmy ani wartości konkretnej domeny. Liczy się odpowiedź na znacznie prostsze pytanie: czy na tej stronie znajduje się komponent, który można wykorzystać?
Dlaczego właściciele stron zwlekają z aktualizacjami?
Powodów jest kilka i część z nich jest całkowicie zrozumiała.
„Nie chcę, żeby aktualizacja zepsuła stronę”
To prawdopodobnie najczęstsza obawa. Aktualizacja WordPressa, wtyczki lub motywu rzeczywiście może czasem ujawnić problem ze zgodnością. Szczególnie w rozbudowanym sklepie lub stronie rozwijanej przez wiele lat kliknięcie przycisku „Aktualizuj” bez przygotowania nie zawsze jest najlepszym pomysłem.
Wniosek nie powinien jednak brzmieć „nie aktualizować”, lecz „mieć procedurę bezpiecznej aktualizacji”.
„Strona działa, więc po co jej dotykać?”
Problem bezpieczeństwa bardzo często nie daje żadnych widocznych objawów przed atakiem. Podatna funkcja może miesiącami działać dokładnie tak samo jak wcześniej.
Brak błędu na stronie głównej, działający formularz i poprawnie otwierający się sklep mówią nam przede wszystkim, że serwis działa funkcjonalnie. Nie potwierdzają, że jego kod nie zawiera znanej już publicznie podatności.
Brak osoby odpowiedzialnej za utrzymanie strony
Strona została wykonana kilka lat temu, osoba odpowiedzialna za projekt już jej nie obsługuje, a w firmie nikt formalnie nie zajmuje się WordPressem. Komunikaty o aktualizacjach pozostają więc w panelu, dopóki coś rzeczywiście nie przestanie działać.
To częsty problem organizacyjny: właściciel firmy zakłada, że stroną zajmuje się hosting lub wykonawca, wykonawca uznaje projekt za zakończony, a dostawca hostingu odpowiada za infrastrukturę, ale niekoniecznie za aktualizowanie aplikacji klienta.
Nieaktywna licencja płatnej wtyczki
W przypadku komercyjnych rozszerzeń dochodzi jeszcze kwestia licencji i mechanizmu aktualizacji. Sama obecność płatnej wtyczki w WordPressie nie zawsze gwarantuje, że strona będzie otrzymywać kolejne wydania bez aktywnej subskrypcji.
To kolejny powód, dla którego warto okresowo sprawdzać nie tylko czerwone znaczniki „aktualizacja dostępna”, ale także stan licencji używanych rozszerzeń.
Co może się stać po wykorzystaniu luki we wtyczce?
Skutek zawsze zależy od rodzaju podatności. W przypadku CVE-2026-32475 najpoważniejszym scenariuszem było przesłanie wykonywalnego pliku PHP i uruchomienie go na serwerze.
Uzyskanie możliwości wykonywania kodu może otworzyć drogę do dalszych działań, takich jak:
- instalacja backdoora lub webshella pozwalającego wrócić na stronę później,
- modyfikowanie plików WordPressa, wtyczek lub motywów,
- wstrzykiwanie przekierowań, spamu albo innych złośliwych treści,
- próby uzyskania dostępu do danych konfiguracyjnych i bazy danych,
- tworzenie dodatkowych mechanizmów dostępu do strony,
- wykorzystywanie zasobów serwera do kolejnych szkodliwych działań.
Nie oznacza to, że każda próba wykorzystania CVE-2026-32475 kończyła się wszystkimi tymi konsekwencjami. Są to możliwe następstwa skutecznego przejęcia możliwości wykonywania kodu. Właśnie dlatego podatności prowadzące do RCE traktuje się szczególnie poważnie.
Aktualizacja zamyka lukę, ale nie cofa wcześniejszego włamania
To ważna różnica. Jeżeli strona była podatna przez kilka dni, a następnie została zaktualizowana, nowa wersja usuwa podatność na przyszłość. Nie usuwa jednak automatycznie plików lub innych zmian, które mogły zostać wprowadzone wcześniej.
W przypadku strony, która działała na podatnej wersji Elementor Pro i posiadała odpowiedni formularz z możliwością przesyłania plików, warto więc nie ograniczać się wyłącznie do aktualizacji.
Należy również sprawdzić stronę pod kątem śladów wcześniejszego wykorzystania luki. Szczególnie istotny jest katalog wp-content/uploads/elementor/forms/, ponieważ właśnie tam podatny mechanizm zapisywał przesłane pliki. Pliki PHP w takim katalogu powinny wzbudzić natychmiastową uwagę.
Jak bezpiecznie aktualizować WordPressa i wtyczki?
Obawa przed awarią po aktualizacji jest uzasadniona, ale można znacząco ograniczyć ryzyko. W przypadku zwykłej strony firmowej procedura nie musi być skomplikowana.
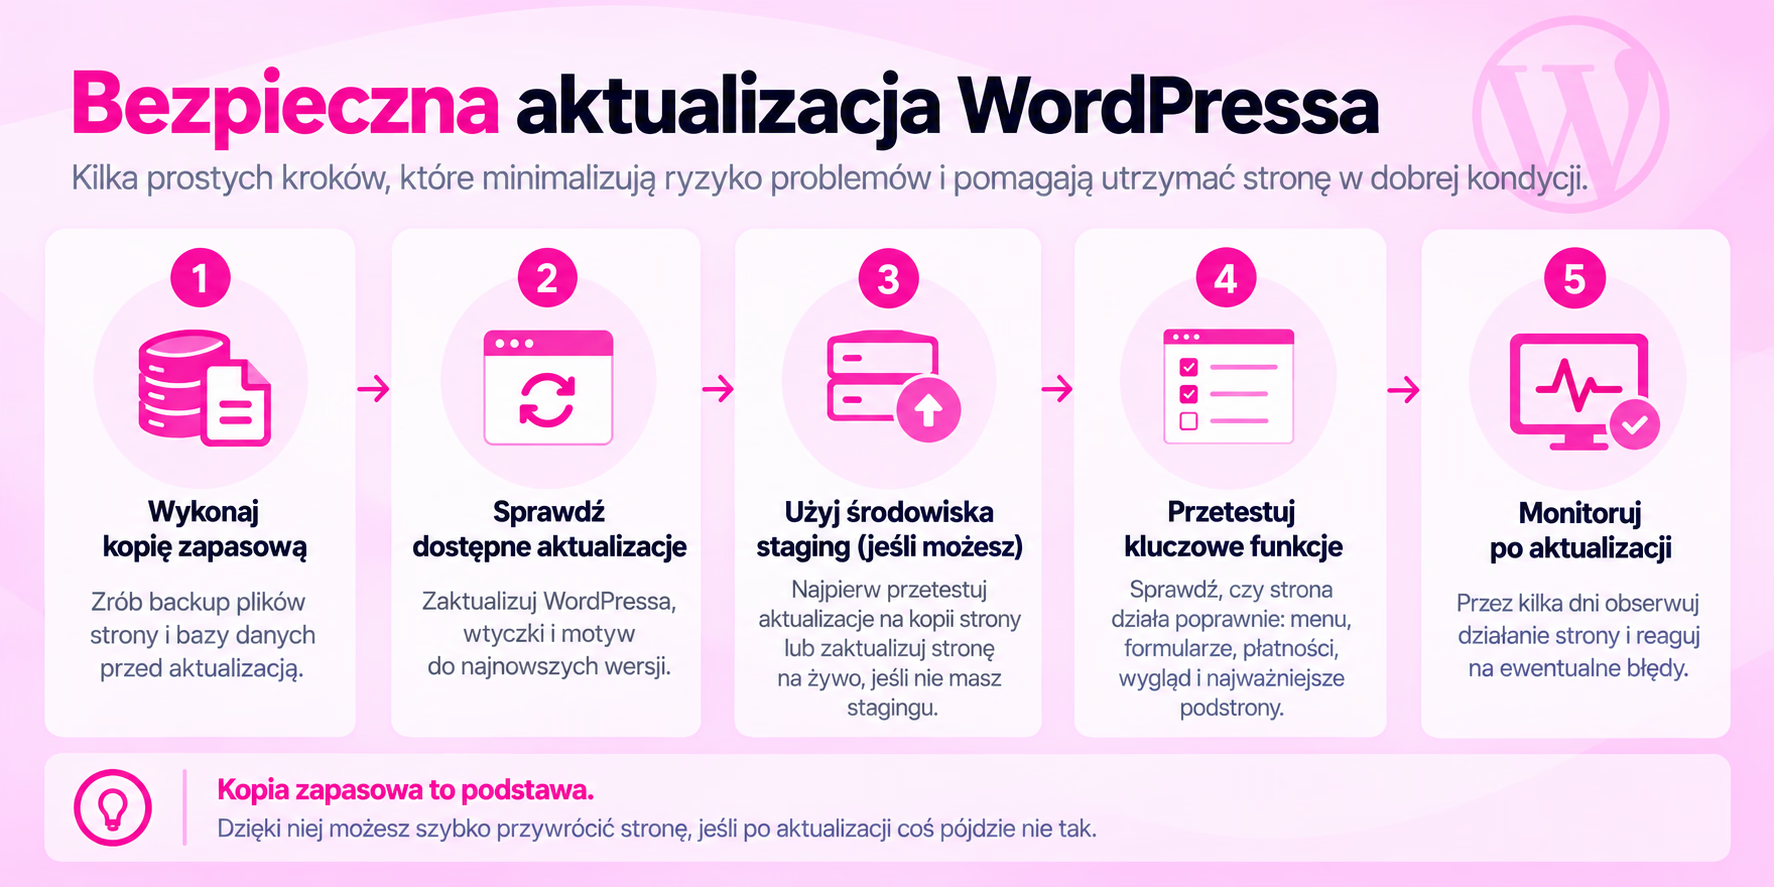
1. Zacznij od aktualnej kopii zapasowej
Kopia powinna obejmować zarówno pliki strony, jak i bazę danych. Sam katalog z WordPressem bez bazy nie wystarczy do pełnego odtworzenia serwisu, podobnie jak sama baza nie zawiera wszystkich plików, motywów, wtyczek i przesłanych materiałów.
Backup ma największą wartość wtedy, gdy wiadomo również, jak go odtworzyć. Dobrze więc wiedzieć, gdzie kopie są przechowywane, jak długo pozostają dostępne i jak wygląda procedura przywrócenia strony.
2. Sprawdź, co właściwie aktualizujesz
Przed większą aktualizacją warto przeczytać changelog i sprawdzić, czy producent informuje o zmianach wymagających dodatkowej uwagi. W przypadku poprawki bezpieczeństwa nie należy jednak odkładać aktualizacji przez wiele tygodni tylko dlatego, że „trzeba kiedyś dokładniej przeczytać listę zmian”.
3. W ważnych serwisach korzystaj ze środowiska testowego
Sklep, portal lub rozbudowana strona firmowa może korzystać z wielu zależnych od siebie rozszerzeń. W takim przypadku dobrym rozwiązaniem jest wykonanie aktualizacji najpierw na kopii testowej strony, a dopiero po podstawowej weryfikacji na produkcji.
4. Po aktualizacji sprawdź najważniejsze funkcje
Nie wystarczy zobaczyć, że otwiera się strona główna. W zależności od serwisu warto przetestować między innymi formularze, logowanie, koszyk, składanie zamówienia, płatności, wyszukiwarkę oraz najważniejsze podstrony.
5. Nie ignoruj aktualizacji bezpieczeństwa płatnych wtyczek
Jeśli strona zależy od komercyjnego rozszerzenia, warto upewnić się, że licencja pozwala otrzymywać bieżące aktualizacje. Pozostawienie starej wersji tylko dlatego, że „przecież nadal działa”, może z czasem stworzyć znacznie większy problem niż koszt odnowienia lub zastąpienia wtyczki.
6. Rozważ automatyczne aktualizacje tam, gdzie mają sens
WordPress umożliwia automatyczne aktualizowanie poszczególnych wtyczek. Nie w każdym środowisku trzeba włączać tę funkcję dla wszystkiego, ale dla prostszych stron może ona znacząco zmniejszyć czas pozostawania na starej wersji.
Automatyczne aktualizacje również powinny iść w parze z regularnymi kopiami zapasowymi oraz monitoringiem działania strony.
Hosting i zabezpieczenia serwerowe są drugą warstwą ochrony
Aktualizowanie aplikacji pozostaje obowiązkiem, którego nie powinno się zastępować innymi zabezpieczeniami. Jednocześnie przypadek Elementor Pro pokazuje, że między opublikowaniem poprawki a jej instalacją przez wszystkich użytkowników zawsze istnieje pewne okno czasowe.
Dlatego bezpieczeństwo strony nie powinno opierać się na pojedynczym mechanizmie.
Po stronie infrastruktury pomocne są między innymi zapora aplikacyjna WAF, mechanizmy wykrywania złośliwych plików, monitoring nietypowego ruchu, aktualne oprogramowanie serwerowe, izolacja kont oraz system wykonywania i przechowywania kopii zapasowych.
Takie warstwy mogą zatrzymać część prób ataku lub pomóc szybciej wykryć incydent. Nie powinny jednak być traktowane jako powód do pozostawienia znanej podatności w WordPressie. Najlepszy efekt daje połączenie aktualnej aplikacji z ochroną działającą na poziomie serwera i regularnym monitoringiem.
Krótka checklista dla właściciela strony WordPress
- Sprawdź, czy WordPress, aktywny motyw i wszystkie używane wtyczki mają dostępne aktualizacje.
- Jeżeli korzystasz z Elementor Pro, upewnij się, że używasz wersji co najmniej 4.2.2, a najlepiej aktualnej wersji producenta.
- Sprawdź stan licencji płatnych wtyczek i upewnij się, że nadal otrzymują aktualizacje.
- Upewnij się, że wykonywane są regularne kopie plików oraz bazy danych.
- Sprawdź, czy w razie awarii wiesz, jak i z jakiego momentu można przywrócić stronę.
- Po aktualizacjach przetestuj formularze, logowanie, sklep i inne najważniejsze funkcje serwisu.
- Usuń wtyczki i motywy, których już nie używasz, zamiast jedynie je wyłączać i zapominać o nich.
- Jeżeli strona jest istotna biznesowo, korzystaj z monitoringu i dodatkowych warstw ochrony, takich jak WAF oraz skanowanie złośliwego oprogramowania.
- Nie zakładaj, że brak widocznych problemów oznacza brak podatności.
„Strona działa” to za mało
Historia CVE-2026-32475 pokazuje bardzo wyraźnie różnicę między sprawnością strony a jej bezpieczeństwem. Elementor Pro 4.2.1 mógł działać zupełnie normalnie. Formularze można było wysyłać, treści edytować, a użytkownicy nie musieli widzieć żadnego błędu.
Jednocześnie kod zawierał lukę, dla której po publicznym ujawnieniu szybko pojawił się masowy ruch próbujący ją wykorzystać.
Nie chodzi o to, aby instalować każdą aktualizację bez zastanowienia kilka sekund po jej wydaniu. Warto natomiast stworzyć taki proces utrzymania WordPressa, w którym aktualizacja nie jest wydarzeniem odkładanym przez kilka miesięcy, lecz normalnym elementem działania strony: backup, aktualizacja, test i monitoring.
Bo w bezpieczeństwie stron internetowych pytanie coraz rzadziej brzmi „czy ktoś zainteresuje się akurat moją małą stroną?”. Znacznie częściej brzmi: „czy automat znajdzie ją wśród tysięcy innych stron korzystających z tej samej podatnej wersji wtyczki?”.
Odbieramy telefony, odpisujemy na maile, nie ukrywamy kosztów, a dodatkowo oferujemy najszybsze pakiety hostingowe na rynku. Uważasz, że to zwroty marketingowe? Sprawdź sam/a!
Jeśli nie będziesz zadowolony/a, zwrócimy Ci pieniądze.
Twoje strony i sklepy przeniesiemy za darmo!
Jeżeli masz jakiekolwiek pytania, skontaktuj się z nami! Kliknij tutaj.
Chcesz dowiedzieć się o nas trochę więcej? Przejdź na stronę JCHost.pl.